
文/楊建洲 James Yang,Profet AI 執行長特助
過去幾年,企業談論 AI 時,最常聚焦的問題是「AI 能做什麼?」。然而,當 AI 開始從單純的輔助工具走向 AI Agent,企業需要思考的就不再只有導入效益,而是它究竟可以看到什麼、可以使用什麼、可以代表誰做什麼,以及當它做錯或失控時,企業是否有能力發現、限制並追究責任。
這也是為什麼 2026 年的台灣企業,值得重新檢視正在形成的 AI、資安與個資治理環境。2025 年,台灣《資通安全管理法》完成修正,並自 2025 年 12 月 1 日施行;同年 11 月,《個人資料保護法》也完成修正;此外,《人工智慧基本法》於 2025 年 12 月 23 日經立法院三讀通過,並於 2026 年 1 月 14 日公布施行。三部法律的規範目的並不相同,《資通安全管理法》聚焦資通系統與資通安全,《個人資料保護法》聚焦個人資料的蒐集、處理、利用與保護,而《人工智慧基本法》則開始建立台灣 AI 發展與治理的基本原則。
企業需要關注的不只是「多了哪些法規」,更要掌握這些法規正在共同形成什麼樣的治理方向。當 AI 開始進入企業核心流程,資安、個資與 AI 將不再是三個彼此獨立的議題,而會逐漸在同一個 AI 應用場景中交會。
從個資、資安到 AI,企業面對的是三層治理問題
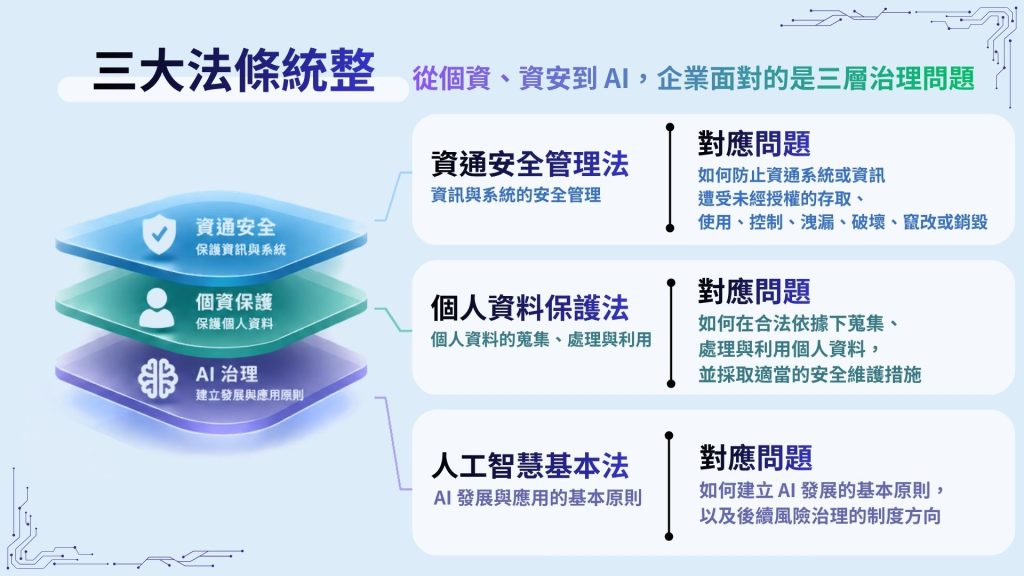
要理解這波法規變化,首先需要區分三部法律各自處理的問題。
《資通安全管理法》主要關注的是資訊與系統如何被保護。現行法將資通安全定義為防止資通系統或資訊遭受未經授權的存取、使用、控制、洩漏、破壞、竄改或銷毀,以維持資訊的機密性、完整性與可用性;其直接規範的對象則以公務機關及特定非公務機關為主,而非所有一般企業一體適用。
《個人資料保護法》處理的則是另一個層次。企業在蒐集、處理與利用個人資料時,需要有合法依據並採取適當的安全維護措施,避免個人資料遭受不當侵害。2025 年修法進一步強化個人資料保護專責機關的監督、檢查與個資安全維護機制;不過截至本篇文章完稿日,這次修正的施行日期仍未公告。
而《人工智慧基本法》的出現,則讓治理問題再往前一步。這部法律的意義在於,建立台灣推動人工智慧研發與應用的基本治理原則。法律第 4 條確立政府推動 AI 時應遵循的七項原則,包括人類自主、隱私保護與資料治理、資安與安全、透明與可解釋、公平與不歧視,以及問責等。
如果把三部法律放在一起看,可以得到一個很清楚的脈絡:《資通安全管理法》主要處理特定適用對象的資通安全管理,《個人資料保護法》處理個人資料的蒐集、處理、利用與保護,而《人工智慧基本法》則建立台灣 AI 發展與應用的基本原則,以及後續風險治理的制度方向。 這三個層次,正好也是企業從傳統 IT 走向 AI Agent 時會逐漸碰到的三類問題。
《資通安全管理法》修法:資安正在從 IT 防護走向持續治理
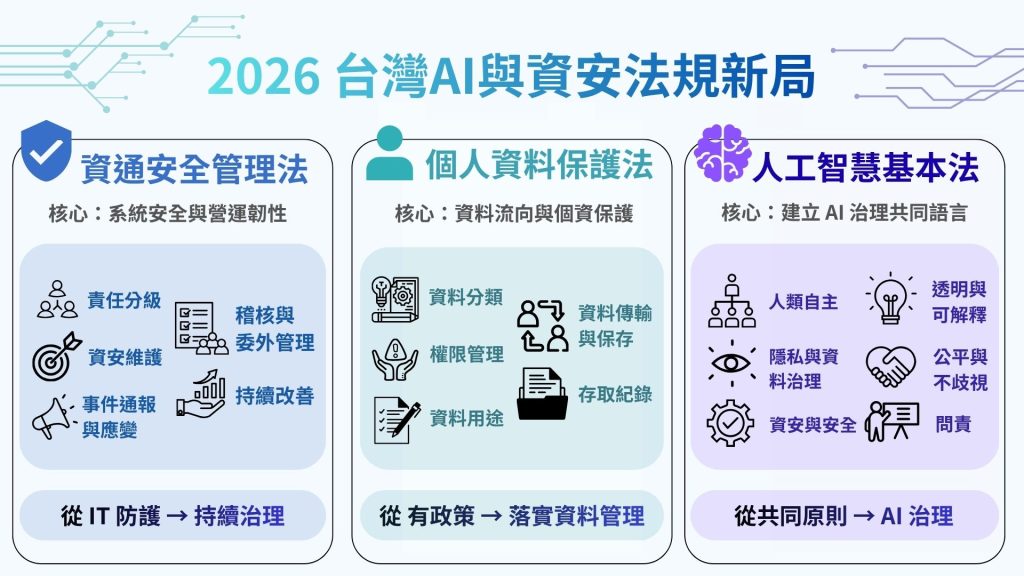
《資通安全管理法》在 2025 年完成修正後,對於適用對象的資安管理要求進一步制度化,並透過責任分級、維護計畫、事件通報與應變、稽核及委外管理等機制,強化持續性的資安治理。 換句話說,企業或機關面對資安問題時,真正需要回答的不只是「有沒有防火牆」,而是能否建立一套持續運作的資安治理流程。
這種治理思維在資安事件發生時尤其明顯,現行相關規範也要求針對資安事件進行原因分析及後續改善,而這意味著資安已經逐漸從單純的技術問題,變成企業營運與風險管理的一部分。
當 AI Agent 開始進入企業環境後,這個問題會變得更加複雜。舉例而言,攻擊者透過 Prompt Injection(提示注入)操縱 Agent 的判斷,使其偏離原本任務。此狀況下,企業需要處理的就不只是「AI 的錯誤行為」,而是「為什麼 Agent 有這個權限」、「誰授權它」、「它實際存取了哪些資料」、「是否留下完整紀錄」,以及「企業能否立即停止或限制它」。這些問題與傳統資安治理其實有高度共通性,只是過去企業主要圍繞使用者、系統、資料與服務進行管理,現在則多了一個可以代表人執行工作的 AI Agent。
當企業開始依賴第三方,資安責任也開始延伸到供應鏈
正如同上一篇文章中我們所提到的,供應鏈管理無疑是值得企業重新檢視的議題。《資通安全管理法》對適用對象的委外資通系統建置、維運及資通服務已有明確要求,包括選任適當的受託者、要求受託者建立有效的資通安全管理機制,以及在書面契約中載明雙方權利義務與違約責任。這背後反映的是一個非常現實的企業環境,那就是企業的數位邊界早已不只存在於自己的機房與內部網路。
現在企業可能同時使用雲端服務、SaaS、系統整合商、第三方 API,以及各種 AI 模型服務。 當企業導入 AI Agent 後,一個看似單純的應用,背後可能同時連接企業知識庫、CRM、ERP等其他工具,形成一條新的數位供應鏈。此時企業需要重新檢視的,不只是「供應商有沒有資安認證」,還包括第三方可以存取哪些資料、Agent 可以呼叫哪些工具、API Token 如何管理、資料會被保存多久,以及關於資安事件時各方的責任如何分配。
近年受到高度關注的 SBOM (Software Bill of Materials,軟體物料清單 ),也可以放在這個脈絡下理解。SBOM 是提升軟體供應鏈透明度與管理能力的重要實務工具,因此如果說《資通安全管理法》是「治理要求」,那麼 SBOM 就可以視為「落實治理以及管理的工具」,而不宜直接將其表述為《資通安全管理法》已對所有企業明文要求建立的義務。對企業而言,更值得關注的是:未來供應鏈安全將越來越需要「看得見」、「管得住」以及「責任說得清楚」。這也意味著 IT 委外與 AI 服務導入,不應只由採購或 IT 部門單獨決定,而需要逐步納入資安、法務、資料治理與營運風險的共同評估。
《個人資料保護法》修法:從「有政策」走向「真的能管理資料」
如果《資通安全管理法》讓企業重新思考「系統是否安全」,那麼《個人資料保護法》的修法則讓企業重新思考「我們到底有沒有能力管理手上的個人資料」。2025 年 11 月 11 日公布的修正內容,進一步強化個人資料保護專責機關的監督、檢查與個資安全維護機制;同時,修法也進一步調整並強化非公務機關個人資料安全維護、主管機關監督及相關管理機制。
這項變化對 AI 導入尤其值得關注。企業過去管理個資時,資料流可能相對容易理解,例如「員工使用 CRM,CRM 儲存客戶資料」。但 AI 導入後,資料流可能變成「員工將需求交給 Agent,Agent 搜尋企業知識庫,再呼叫 CRM API,將資料送入模型處理,最後產生回覆」。當資料開始經過更多系統、模型與工具,企業需要問的就不只是「資料庫有沒有加密」,而是「哪些資料可以進入 AI」、「哪些資料不能進入」、「第三方模型服務商可以看到什麼」、「Agent 能不能把資料傳送到其他系統」,以及「這些操作是否可以被追蹤」。
因此,AI Governance 很難與 Data Governance 完全切開。企業若希望 AI 真正進入核心流程,就需要從 AI 導入的早期階段開始思考資料分類、權限、用途、保存、傳輸與存取紀錄,而不是等 AI 上線之後才補上一層隱私保護。
《人工智慧基本法》:台灣開始建立 AI 治理的共同語言
在這三部法律中,2026 年最值得 AI 產業關注的新增變化,無疑是《人工智慧基本法》。這部法律已於今年 1 月 14 日公布並正式施行,其目的包括促進以人為本的 AI 研發與產業發展、建構安全的 AI 應用環境、保障人民基本權利、提升國際競爭力,以及確保技術應用符合社會倫理。
《人工智慧基本法》之所以重要,在於它替台灣的 AI 發展建立了一套共同的治理原則。法律第 4 條確立了政府推動人工智慧研發與應用的原則,包括人類自主、隱私保護與資料治理、資安與安全、透明與可解釋、公平與不歧視,以及問責。其中,人類自主原則明確提到應允許人類監督;隱私與資料治理原則提到資料最小化與避免資料外洩;資安與安全原則則要求 AI 研發與應用建立資安防護措施,確保系統的穩健性與安全性;問責原則則要求承擔相應的內部治理與外部社會責任。
更值得注意的是,數位發展部已於 2026 年 7 月 7 日訂定「人工智慧風險分類框架」,作為政府及各目的事業主管機關進行 AI 風險辨識、評估與應對,以及後續建立風險管理規範的參考依據。對企業而言,這也意味著 AI 治理未來將逐步從共同原則走向依應用情境與產業風險而定的具體管理要求。
在越來越多企業開始導入 AI Agent 的時代下,掌握這個方向尤其重要。AI 的自主程度越高,企業需要建立的治理能力也必須同步提升。
當 AI Agent 進入企業,三部法律會在同一個場景交會。
假設一家企業導入客服 Agent,Agent 可以讀取 CRM 中的客戶資訊、搜尋企業知識庫、查詢訂單狀態,甚至透過 API 執行部分服務流程。從產品角度來看,這是一個提升客服效率的 AI 應用;但從治理角度來看,它同時涉及三個層次的問題。
首先,若該企業屬於《資通安全管理法》的適用對象,則 Agent 所涉及的帳號、權限、系統存取、事件監控及委外管理等問題,可能落入資通安全管理要求的範圍。 其次,《個人資料保護法》所關注的問題會出現在 CRM 中的客戶資料能否被這樣處理、資料是否受到適當保護,以及資料是否被傳送到其他服務。最後,《人工智慧基本法》則提供更明確的治理方向,例如資料治理的落實、資安措施的建立以及責任釐清。
從企業治理角度,可以將這三部法律所涉及的問題理解為三個相互交會的治理層次:系統安全、資料治理與 AI 治理。當 AI Agent 開始進入企業核心流程,真正成熟的做法應是在設計 AI 架構時,就把這些風險一起考慮進去。
企業可以做為自評的八個問題
面對法規與 AI 技術的快速變化,企業不一定需要一開始就建立一套非常複雜的治理框架,更實際的做法,是先從以下幾個基本問題開始盤點:
第一,適用哪些規範?
哪些是法律義務,哪些屬於主管機關指引、產業標準或企業自主管理要求?
第二,重要資產有哪些?
哪些資料與系統是企業最需要保護的核心資產?
第三,誰可以存取?
除了員工帳號之外,哪些 Agent 可以存取這些資產?
第四,Agent 可以做什麼?
每個 Agent 能讀取、修改或執行哪些資料與功能?
第五,資料會流向哪裡?
企業使用的 LLM、Cloud、SaaS 與 API 服務可以接觸哪些資料?
第六,看得見 Agent 的行為嗎?
企業是否能追蹤 Agent 使用了哪些資料、呼叫哪些工具,以及執行了哪些操作?
第七,能不能及時停止?
當 Agent 發生異常時,企業是否能立即限制或撤銷其權限?
第八,管理階層是否看見風險?
這些 AI 風險是否已納入企業治理,而不只停留在 IT 部門的技術文件裡?
這八個問題背後所要探究的,正是企業是否能真正看得見、管得住、追得到 AI 的行為。如果答案是否定的,那麼即使 AI 已經成功導入企業,也不代表企業已經準備好讓 AI 大規模進入核心流程。
從合規走向營運策略,企業真正需要建立的是「可信任的 AI 能力」
法規的價值,從來不只是讓企業避免被處罰,更重要的是讓企業重新檢視那些過去可能被忽略的營運風險。
當企業開始依賴雲端、API、AI 模型與 Agent,資料、系統、供應商與人的關係都變得更加複雜。尤其對製造業而言,AI Agent 未來可能進一步進入製造現場的各個流程,這些場景往往都涉及大量工程資料、設備資訊與第一線 Know-how,一旦 AI 從「提供建議」進一步走向「執行工作」,企業就需要考慮資料治理、權限、流程、資安與人工監督。
因此,AI Governance 應該從 AI 架構設計開始就成為企業營運能力的一部分。企業需要建立的從 AI 建立、權限配置、資料存取、工具使用、執行監控,到事件應變與生命週期管理的一整套機制。
從是否導入 AI,到是否能建立可信任的 AI 營運能力
2026 年,企業對 AI 的問題正在發生變化。過去我們問的是「AI 能不能幫我提高效率」,現在則開始問「AI 能不能安全地進入我的核心流程」。從《資通安全管理法》的資安治理與委外管理,到《個人資料保護法》的資料保護與安全維護,再到《人工智慧基本法》所建立的人類自主、資料治理、資安、透明與問責原則,台灣企業面對的已不只是單一法規的更新,而是一個逐漸成形,由資安、個資與 AI 治理共同交織的 AI Governance 環境。
對企業而言,真正值得思考的,也許不是再增加一張合規 Checklist,而是能不能建立一套讓 AI 被信任、被監督、被控制的營運機制。當 AI 從工具逐漸成為企業流程中的「行動者」,企業需要的不只是更強大的模型,而是更成熟的治理能力。
合規不是 AI 導入的終點,而是企業建立可信任 AI 營運能力的起點。