
文/楊建洲 James Yang,Profet AI 執行長特助
前面幾篇,我們探討了企業導入 AI Agent 後可能面臨的風險,以及如何建立相應的 AI 安全治理機制。
這次想從半導體產業的角度進一步討論,當企業開始大量使用外部 AI,甚至讓 AI Agent 進入製造流程,我們原本建立的資安防線是否還夠用。
半導體資安的 Baseline:SEMI E187
過去半導體產業談資安,很大一部分的焦點放在設備本身。例如設備是否使用受支援的作業系統?網路通訊是否安全?端點是否受到保護?是否具備完善的安全監控與Log?
2022 年發布的 SEMI E187,就是為了解決半導體製造設備的基礎資安問題,建立涵蓋 Operating System、Network Security、Endpoint Protection 與 Security Monitoring 四大面向的安全要求。它讓設備從導入、運作到後續維護,都有一套可以依循的資安基線。然而隨著 AI Agent 開始進入 Fab 與企業 IT 環境,資安管理的對象也開始改變。
過去我們管理的是設備、伺服器、應用程式與使用者,現在則多了一個能理解任務、取得資料、呼叫工具,甚至自主執行操作的 AI Agent。而最近 Anthropic 公開的一份報告,正好讓我們看到這個變化背後,另一個值得半導體產業注意的資安問題。
從 Anthropic 最新報告,看企業 AI 資安的另一個問題
9 月 10 日,Anthropic 發布了一份長達 154 頁的《Detecting and countering misuse of AI》報告,其中揭露了過去八個月,他們如何偵測並阻止利用 Claude 進行的惡意活動,包括網路攻擊、監控、詐騙、武器開發,以及非法模型蒸餾等。
其中最吸睛的新聞之一,是 Anthropic 指出某個疑似與中國軍事研究機構有關的使用者,利用 Claude 開發電子戰與防空壓制相關軟體,並曾將台灣的防空設施設定為模擬場景中的目標。
這些新聞當然很聳動,但看完整份報告後,我反而想到一個跟企業更直接相關的問題,那就是 Anthropic 是如何得知這些事情?
要能辨識帳號、分析使用模式、串連多次互動,最後形成 Threat Intelligence,代表 AI 平台本身必須具備相當程度的監控、偵測、分類與調查能力。這件事情本身有其合理性,因為若是沒有這些能力,AI 平台很難阻止詐騙、駭客攻擊及其他濫用行為。
但換到企業端來看,問題就不一樣了。最近跟幾家大型半導體、AI Server 與高科技製造客戶開會,我發現一個很一致的現象:很多企業已經開始導入 Claude Enterprise、ChatGPT Enterprise 等工具,讓工程師直接使用 Frontier Model,帶來了便利性與高效率,但同時企業也必須注意,員工到底把什麼資料送進去了?哪些對話會被保存?保存多久?哪些內容可能經過 Safety / Abuse Detection?什麼情況下,內容可能被進一步調查?企業能不能控制 Retention Policy?企業有沒有自己的 Audit Log?製程參數、良率、設備資訊及客戶機密,哪些不應該直接進入外部 AI?
公平地說,Anthropic 公開說明,商業產品的輸入與輸出預設不會拿來訓練模型,Claude Enterprise 也提供資料保存期限控制及稽核功能。但「不拿來訓練模型」,跟「平台完全不處理、不保存、不進行安全偵測」,是兩件不同的事情。Anthropic 的文件也說明,特定違反使用政策的內容可能因安全調查需要而延長保存,部分 Covered Models 亦有額外的安全保存及審查要求。
當然,這不代表平台會逐一由人工閱讀所有企業對話,更不能直接推論企業機密已經外洩。實際處理與保存方式仍取決於產品、企業合約及相關設定。但這份報告確實提醒了我們:企業不能只問模型會不會拿資料訓練,更需要確認資料在整個 AI 使用生命週期中,究竟由誰掌握、如何處理,以及能不能被稽核。當 AI 從回答問題進一步走向自主執行,這個問題的重要性也將隨之提升。
從 Equipment Security 走向 Agent Security
過去,企業使用外部 AI 的主要風險之一,是員工主動把資料交給 AI。而現在,Agentic AI 不再只是回答問題,而是可以透過 API、MCP 或其他介面,存取企業系統、取得資料,甚至執行實際操作。舉例來說,一個負責製程異常分析的 Agent,可能同時存取 MES、生產履歷、設備 Log 與品質資料;另一個負責設備維護的 Agent,則可能進一步呼叫工具,取得機台狀態,甚至提出參數調整建議。
這些應用確實可以提高效率,但企業必須回答的問題,也從「哪些資料可以給 AI 看」,延伸成「哪一個 Agent 可以用什麼身分,存取哪些資料、呼叫哪些工具,以及在什麼條件下執行操作?」這正是 Agent Security 與傳統設備資安最大的差異之一。
在半導體製造環境中,SEMI E187 可以透過設備採購、供應商管理與後續維護要求,形成相對清楚的設備資安治理鏈;但 AI Agent 的導入可能橫跨 IT、製造、設備、品保與不同應用系統,管理責任未必集中在同一個單位。
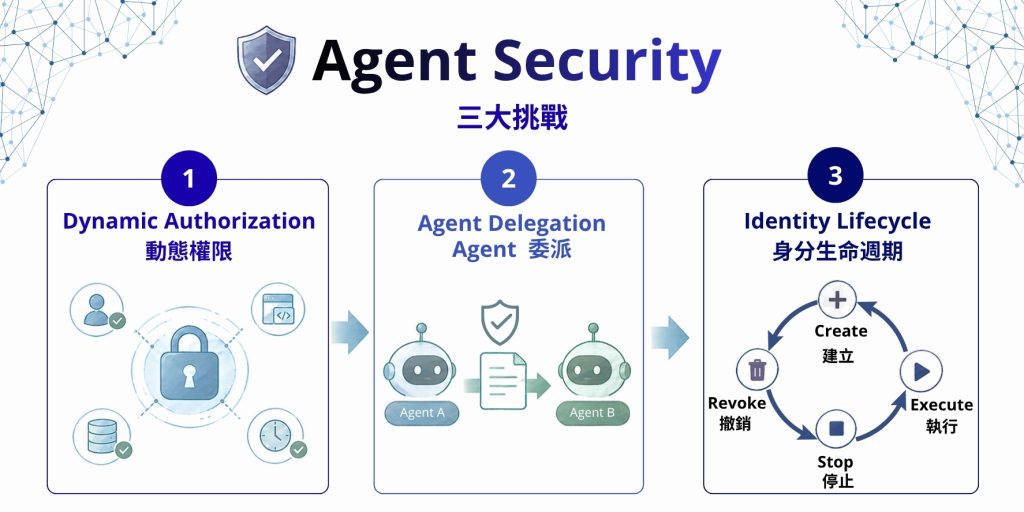
因此,企業除了既有 IAM、設備資安與網路防護,還需要進一步處理三個問題:
1. 動態權限:Agent 執行不同任務時,能否根據使用者、任務、工具及資料敏感度,動態調整授權?
2. Agent 委派:當一個 Agent 呼叫另一個 Agent,權限能否被正確限制,避免在委派過程中被放大?
3. 身分生命週期:當 Agent 被建立、執行、停止或撤銷時,相關憑證與存取權限能否同步管理?
過去對設備或使用者設定一次權限,可能就能維持相當長一段時間,但對 Agent 而言,權限需要跟著任務與執行上下文改變,而這正是為什麼,Agent Security 不能只靠傳統帳號管理來解決。
從 SEMI E187 思考,建立 Agent Security 的治理架構
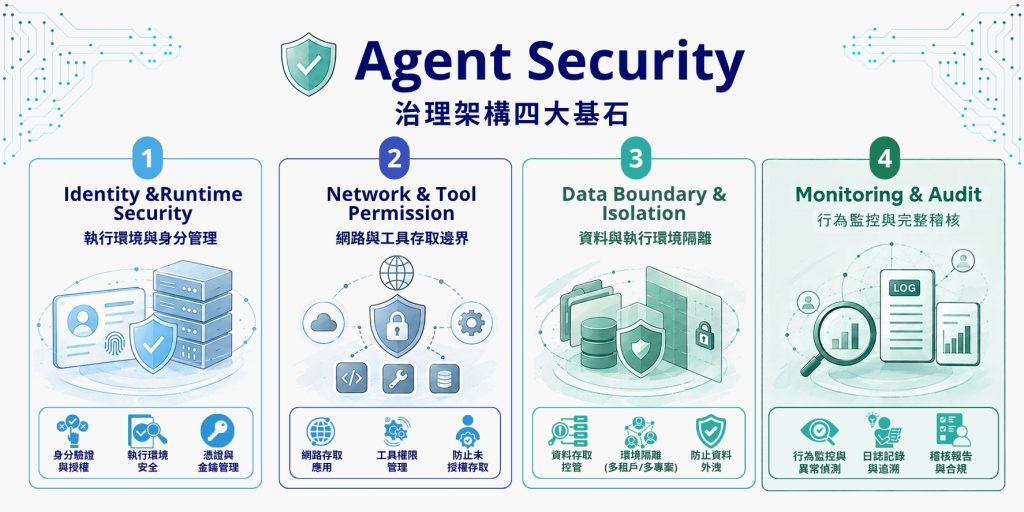
SEMI E187 已經建立半導體設備的四大資安基線,包括作業系統、網路安全、端點防護與安全監控。當 AI Agent 開始進入 Fab 與企業製造流程,我們或許可以借鑑這套分層防護的思維,重新建立 Agent 的安全治理架構。但在此仍要強調,以下是參考E187 所提出的治理延伸構想,並非 E187 已經規範的 Agent 資安要求。
1. 執行環境與身分管理(Identity & Runtime Security)
每一個 Agent 都需要有明確的數位身分。
企業必須知道它由誰建立?代表哪個使用者或部門?在哪個環境執行?憑證由誰核發、更新與撤銷?
尤其當 Agent 可以跨系統執行任務時,企業必須能區分人員身分、Agent 身分,以及實際執行操作時使用的身分。不能因為某個 Agent 擁有一組 Service Account,就讓它長期取得所有系統的操作權限。
2. 網路與工具存取邊界(Network & Tool Permission)
當 Agent 開始透過 API、MCP 呼叫企業系統時,真正需要管理的不只是連線是否安全,而是每一次工具呼叫是否經過適當授權。
哪些 Agent 可以連接 MES?哪些可以查詢設備資料?哪些可以執行設備操作?
企業需要透過 RBAC / ABAC 建立不同層級的權限管理,並依據使用者、任務、設備狀態及操作風險,動態決定是否允許執行。
特別是涉及設備參數調整等高風險操作時,更需要加入 Human-in-the-Loop 的機制、MFA 與具時效性的授權 Token。
3. 資料與執行環境隔離(Data Boundary & Isolation)
半導體製造企業擁有大量製程 Know-how、設備參數、良率資訊,以及客戶機密。Agent 在執行任務時,可能同時取得這些資料,並產生對話紀錄、暫存檔案、工作記憶及其他中間產物。
因此,資料治理不能只管使用者最初輸入了什麼,還必須管理 Agent 執行過程中讀取了什麼、產生了什麼,以及哪些資訊可能被傳送到外部模型。
不同部門、廠區、客戶與任務之間,需要建立清楚的資料存取與隔離機制。這也是為什麼,企業不能只依賴外部模型供應商的資料保護承諾,而需要建立自己能掌握的 Data Boundary。
4. 行為監控與完整稽核(Monitoring & Audit)
設備資安需要 Log,Agent 更需要。原因在於 Agent 的行為不一定是固定流程,同樣一個任務,Agent 可能根據不同資料與上下文,選擇不同的工具及執行路徑。
因此,企業需要能夠掌握由誰發起任務?由哪個 Agent 執行?Agent 讀取了哪些資料?呼叫了哪些工具?執行過程中產生了哪些中間產物與工作記憶?哪些操作經過授權?哪些遭到 Guardrail 阻擋?發生異常時,能否追溯、限制權限,甚至立即停止執行?
這些紀錄必須能夠被整合、保存與產生稽核報表,才能真正成為企業可以管理的資安能力。
Agent Security Baseline 企業真正需要掌握的是治理權
回到 Anthropic 這份報告。它讓我們看到,大型 AI 平台已經具備相當程度的濫用偵測與威脅調查能力,也讓企業有機會重新思考自己應該建立哪些安全治理機制。
而對大型半導體與高科技製造企業來說,AI Agent 平台需要管理的,已經不只是模型本身。從模型、資料到工具,再到實際操作,企業需要建立一套自己掌握的 AI Governance Layer,這套架構應涵蓋以下關鍵要素: Identity → RBAC / ABAC → Guardrail → Tool Permission → Data Boundary → Audit Log → Retention → Report。 這一連串治理機制可以形成完整的 AI 安全治理閉環,並且當這些治理能力能夠被統一管理時,企業才能在使用不同 Frontier Model 、不同 Agent,以及不同企業系統時,維持一致的安全要求。
這並不是要取代 SEMI E187,也不是說既有設備資安已經不夠安全,而是當 AI Agent 開始取得企業資料與執行權限,原本以設備、網路與使用者為核心的資安體系,需要再往 Agent 的身分、行為與操作授權延伸。
未來半導體產業需要保護的,不只是哪一台設備可以進入 Fab,還包括哪一個 Agent 可以進入、它能看到什麼、可以做什麼,以及當它做錯事情時,我們能不能在造成實際影響之前把它停下來。
AI 可以用,而且應該大量用,但企業不能因為 AI 太方便,就把資料邊界、權限與治理一起外包出去。看完 Anthropic 這 154 頁報告,我認為企業真正該問的,不只是外部 AI 平台有沒有足夠的安全防護,而是當幾千名員工每天都在使用 AI,當數百個 Agent 開始串接企業系統,企業是否能掌握什麼資料正在離開企業邊界?又有哪些操作正在以 AI 的名義被執行?這才是半導體產業從 Equipment Security 走向 Agent Security,真正需要開始面對的問題。